Proteja su Infraestructura con Sophos MDR: Detección y Respuesta Gestionada 24x7
Monitoree, detecte y responda a amenazas cibernéticas con el poder de la inteligencia artificial y el soporte de especialistas.
Sobre Sophos
Sophos, fundada en 1985 en el Reino Unido, recorrió un camino de innovación para convertirse en líder global en ciberseguridad. Inicialmente enfocada en antivirus y criptografía, la empresa expandió rápidamente su actuación, consolidando su presencia internacional a lo largo de los años 90. Con un compromiso continuo de fortalecer su portafolio, Sophos realizó adquisiciones estratégicas de empresas como Utimaco Safeware AG (2008) y Astaro (2011), ampliando significativamente sus soluciones. En 2020, Sophos fue adquirida por la reconocida firma de private equity Thoma Bravo por aproximadamente US$ 3,9 mil millones, un hito que impulsó aún más su capacidad de innovación. Desde 2024, Joe Levy actúa como CEO permanente, liderando la empresa en su misión de proteger organizaciones de todos los tamaños contra las amenazas cibernéticas más sofisticadas.
Líder reconocida por Gartner en seguridad digital
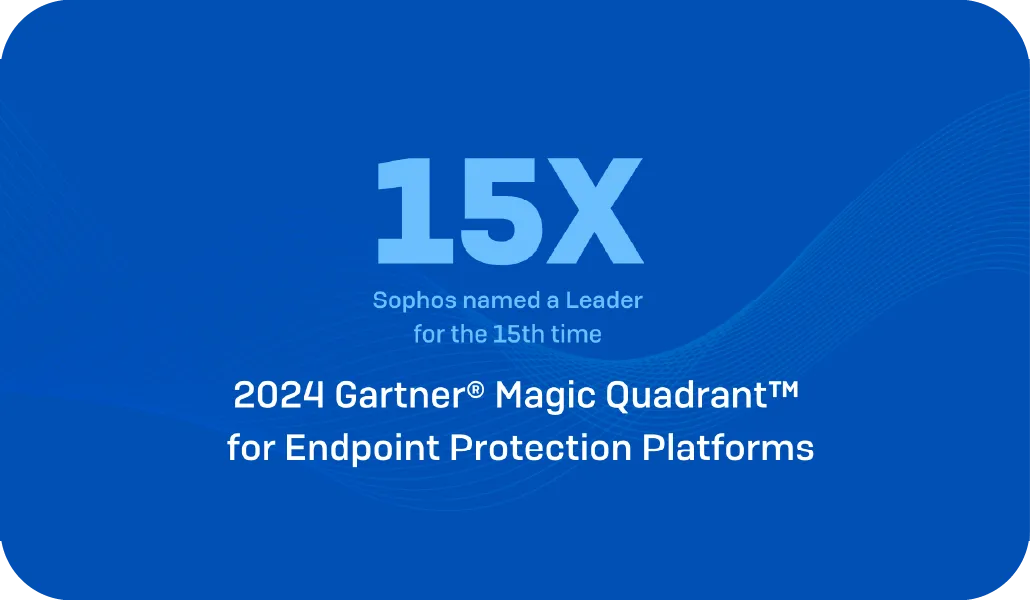
Sophos fue nombrada Líder en el Cuadrante Mágico de Gartner para Plataformas de Protección de Endpoint por 15ª vez consecutiva en 2024. Además, recibió el sello “Customers’ Choice” en los 11 segmentos de la industria en el informe “Voice of the Customer” de Gartner, con una calificación promedio de 4,8 de 5 basada en 473 evaluaciones.
Sophos MDR (Managed Detection and Response)
Seguridad gestionada con respuesta rápida e inteligencia avanzada
Sophos MDR (Managed Detection and Response) es un servicio de seguridad 24x7 que une tecnología de punta y experiencia humana para proteger empresas contra amenazas sofisticadas. Con él, usted tiene:
Monitoreo continuo realizado por especialistas
Caza proactiva de amenazas en tiempo real
Respuesta inmediata a incidentes con acción práctica
¿Por qué Sophos?
La solución que acompaña la evolución de las amenazas
Brasil se destacó como uno de los principales objetivos de ciberataques en 2024, registrando impresionantes 356 mil millones de intentos de ataque, de acuerdo con Fortinet, en datos divulgados por TecMundo. El promedio semanal de ataques por organización aumentó 67%, alcanzando 2.754 ataques por semana en el segundo trimestre, según informe de Check Point citado por IT Forum. En el tercer trimestre, ese número subió aún más, llegando a 2.766 ataques semanales, lo que representa un crecimiento del 95% en relación con el año anterior, según “Security Leaders”.
Las consecuencias económicas son alarmantes: los ataques cibernéticos causaron perjuicios estimados en R$ 2,3 billones, el equivalente al 18% del PIB brasileño en 2024, de acuerdo con un relevamiento publicado por Estadão. Las pequeñas y medianas empresas fueron las más vulnerables, cerca del 60% cerraron sus actividades hasta seis meses después de sufrir un ataque, según la misma fuente.
Este escenario refuerza la urgencia de soluciones como Sophos MDR, que combina inteligencia artificial y monitoreo humano 24x7 para detectar, analizar y responder a amenazas cibernéticas con rapidez y eficiencia.
Elija el nivel ideal de protección para su empresa
| Funcionalidad | MDR Essentials | MDR Complete | Sophos Bundle |
|---|---|---|---|
| Monitoreo y respuesta a amenazas conducidas por expertos 24/7 |  | | |
| Compatible con productos de seguridad de otros proveedores | | | |
| Informes semanales y mensuales | | | |
| Datos mensuales de Inteligencia: Sophos MDR ThreatCast | | | |
| Estado de integridad de la cuenta Sophos | | | |
| Caza de amenazas conducida por expertos | | | |
| Contención de amenazas: Los ataques son interrumpidos, evitando que se propaguen | | | |
| Llamada directa para asistencia durante incidentes activos | | | |
| Respuesta a incidentes de gran escala: Amenazas totalmente eliminadas | Adicional | | |
| Análisis de causas primarias | Adicional | | |
| Liderazgo dedicado a la respuesta a incidentes | Adicional | | |
| Breach Protection Warranty de US$ 1 millón |  | | |
| Integración con terceros - Firewall, E-mail, Identidad, Backup, Nube | | | |
| Retención de datos por 1 año | | | |
| Detección y Respuesta en la Red (NDR) | | | |
Empresa Socia
y Sophos Certificada
La sólida trayectoria de CloudDog en seguridad digital surgió de la creciente demanda por proteger las operaciones de nuestros clientes con el mismo nivel de excelencia técnica ya reconocido en proyectos en la Nube AWS.
En 2024, pasamos a integrar el selecto grupo de socios Sophos MSP, con el reconocimiento Silver, que comprueba nuestra capacitación técnica y el compromiso con servicios de ciberseguridad de alto estándar.
Elegimos a Sophos como socia estratégica por su liderazgo global en seguridad cibernética y por el enfoque moderno de Managed Detection and Response (MDR). Con ella, entregamos una plataforma unificada, capaz de detectar y responder rápidamente a amenazas avanzadas en ambientes híbridos y multicloud, con total integración y eficiencia.