A Solução
A Greenn escolheu a CloudDog para auxiliar no redesenho de sua arquitetura de segurança. A CloudDog, com sua forte atuação em serviços AWS e soluções de cibersegurança, desenvolveu uma abordagem estratégica que incluiu:
Revisão da Arquitetura Existente: Análise aprofundada para identificar pontos de melhoria e conformidade.
Novo Design com Boas Práticas: Implementação de uma arquitetura otimizada, focada em segurança e escalabilidade.
Suporte na Certificação PCI: Orientação e assistência contínua durante todo o processo para garantir a conformidade.
As principais ações técnicas realizadas incluíram:
Segregação de Informações: Implementação de isolamento rigoroso de dados sensíveis.
Bancos de Dados Privados: Separação de bancos de dados em instâncias privadas, acessíveis via VPN.
Isolamento de Ambientes: Separação completa dos ambientes de produção e desenvolvimento.
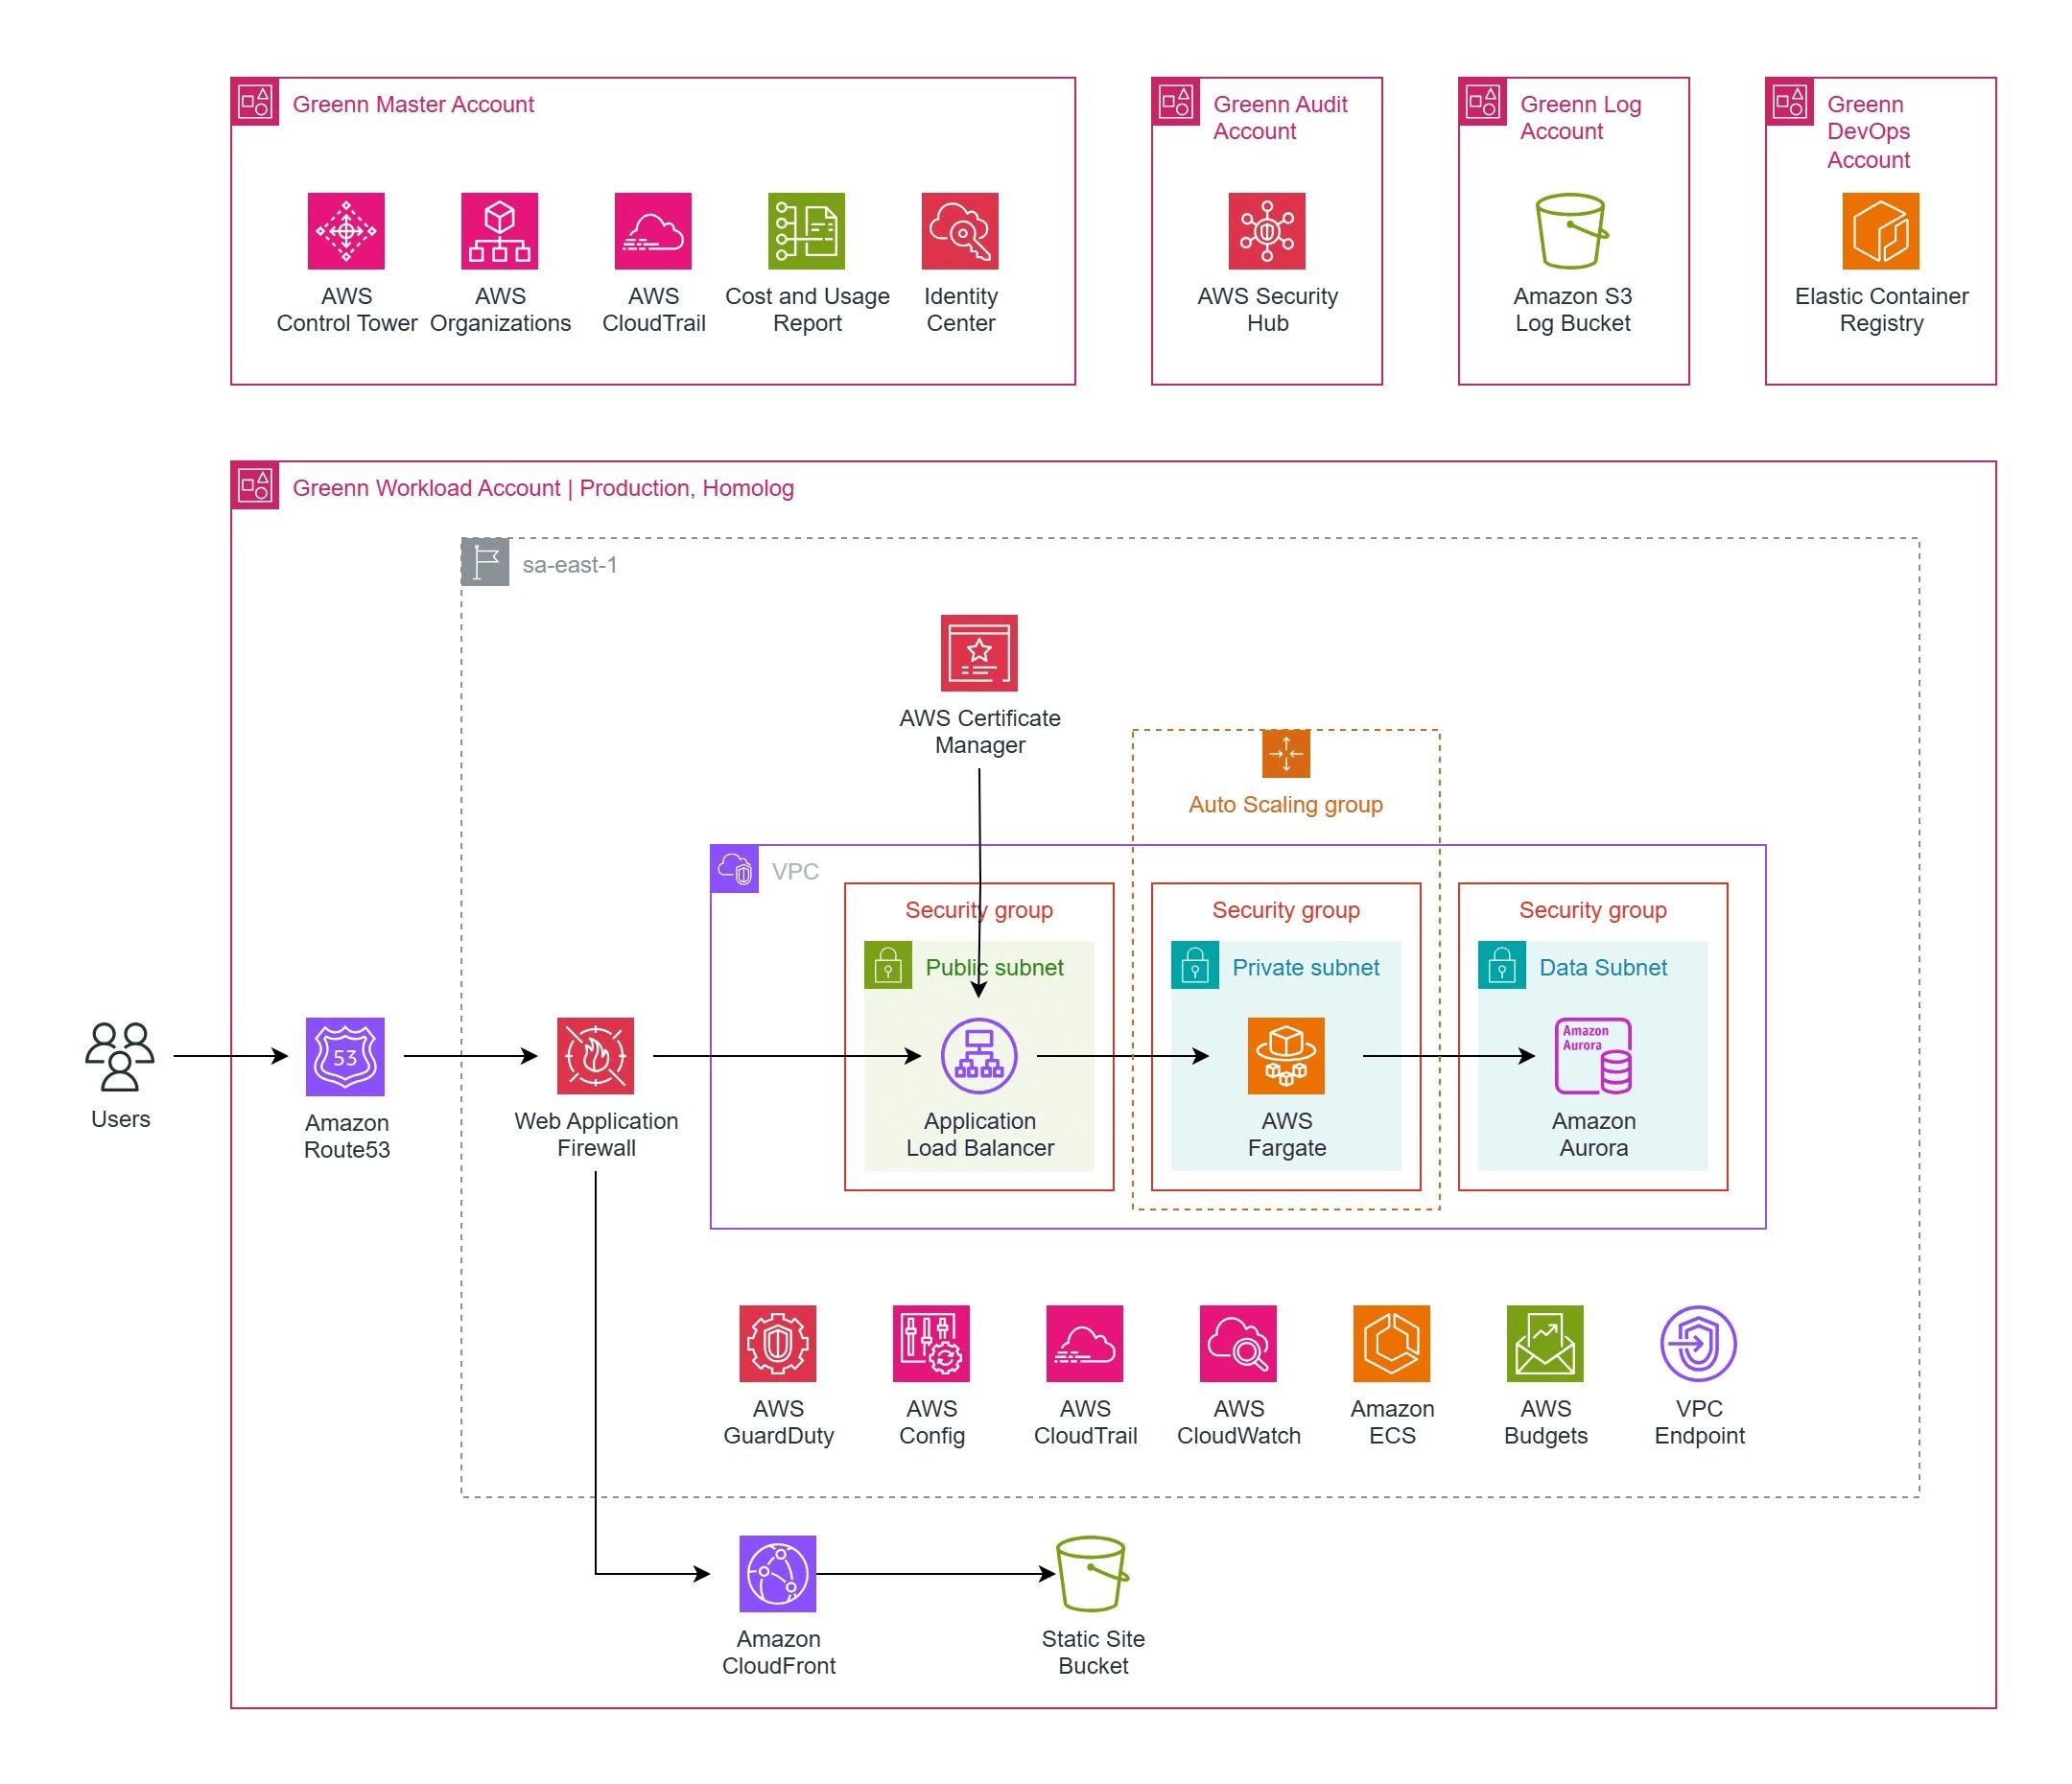
A nova arquitetura alavancou os serviços de segurança nativos da AWS, como:
AWS Fargate: Para computação serverless, garantindo escalabilidade e alta disponibilidade.
AWS WAF (Web Application Firewall): Proteção contra vulnerabilidades e ataques da web.
Amazon GuardDuty: Detecção inteligente de ameaças contínua.
AWS CloudTrail: Auditoria e monitoramento de atividades na conta AWS.
Solução Personalizada para Tentativas de Login Falhas: Utilizando AWS Lambda, Amazon EventBridge e Amazon DynamoDB para controle de acesso.
Além do redesenho técnico, a Greenn contratou os Serviços Gerenciados (Managed Services) da CloudDog. Esta camada de serviço garante que a nova arquitetura de segurança e conformidade seja monitorada 24/7, assegurando que os controles de PCI DSS permaneçam ativos e eficazes. Com o suporte contínuo, a CloudDog realiza o gerenciamento de vulnerabilidades, monitoramento de ameaças e a governança do ambiente AWS, permitindo que a Greenn foque na expansão de suas operações financeiras com total tranquilidade.
Arquitetura
Os principais serviços AWS utilizados foram:
Resultados
A parceria entre Greenn e CloudDog permitiu que a Greenn alcançasse a certificação PCI DSS em menos de seis meses, superando suas expectativas. Este feito resultou em benefícios significativos:
-
Habilitação como Subadquirente: A Greenn pôde se tornar uma subadquirente em 2024.
-
Melhores Taxas e Maior Segurança: Capacidade de oferecer taxas de juros mais competitivas e garantias de segurança aprimoradas para seus clientes.
-
Contratos com Grandes Marcas: Firmou contratos com grandes bandeiras de cartão de crédito no Brasil.
-
Segurança Aprimorada: Melhoria substancial na arquitetura de segurança, gerenciamento de acesso e auditoria, com muitas implementações realizadas nativamente no ambiente AWS.
A Greenn agora planeja migrar outros fluxos de trabalho para o mesmo ambiente AWS seguro e otimizado, consolidando ainda mais sua infraestrutura na nuvem.