La Solución
Greenn eligió a CloudDog para ayudar en el rediseño de su arquitectura de seguridad. CloudDog, con su fuerte actuación en servicios de AWS y soluciones de ciberseguridad, desarrolló un enfoque estratégico que incluyó:
Revisión de la Arquitectura Existente: Análisis profundo para identificar puntos de mejora y cumplimiento.
Nuevo Diseño con Buenas Prácticas: Implementación de una arquitectura optimizada, enfocada en seguridad y escalabilidad.
Soporte en la Certificación PCI: Orientación y asistencia continua durante todo el proceso para garantizar el cumplimiento.
Las principales acciones técnicas realizadas incluyeron:
Segregación de Información: Implementación de aislamiento riguroso de datos sensibles.
Bases de Datos Privadas: Separación de bases de datos en instancias privadas, accesibles vía VPN.
Aislamiento de Entornos: Separación completa de los entornos de producción y desarrollo.
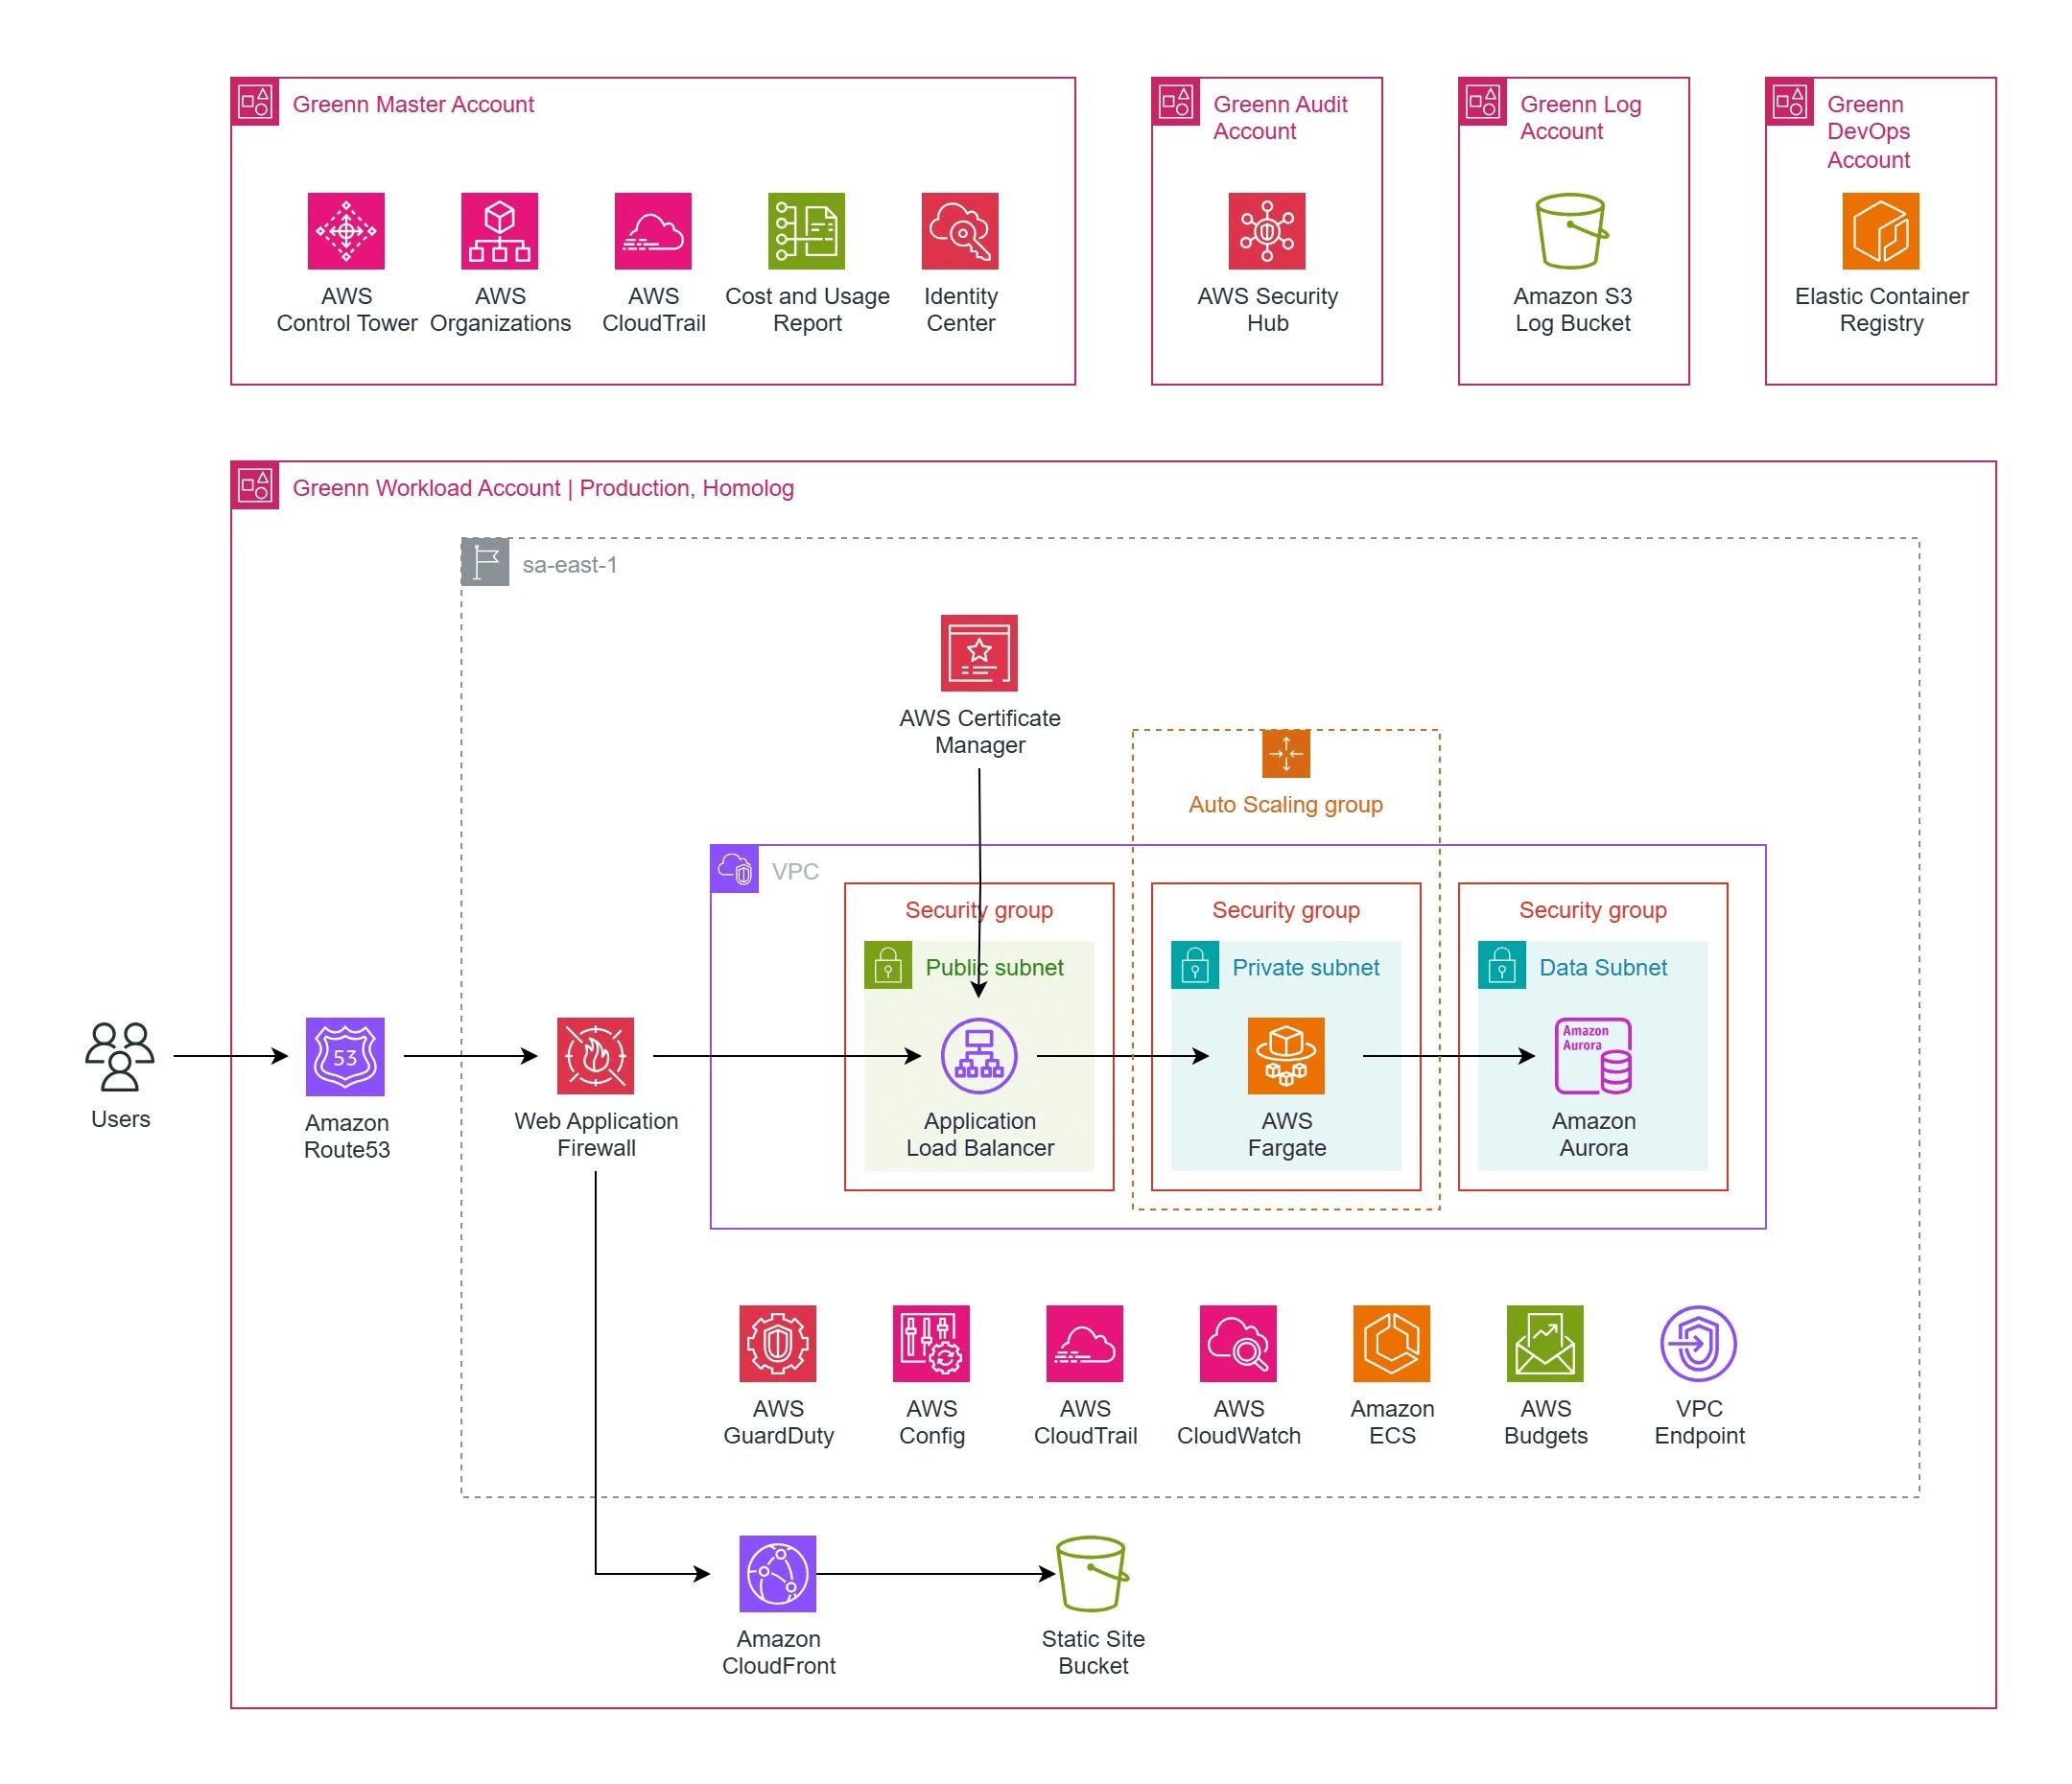
La nueva arquitectura apalancó los servicios de seguridad nativos de AWS, como:
AWS Fargate: Para computación serverless, garantizando escalabilidad y alta disponibilidad.
AWS WAF (Web Application Firewall): Protección contra vulnerabilidades y ataques web.
Amazon GuardDuty: Detección inteligente y continua de amenazas.
AWS CloudTrail: Auditoría y monitoreo de actividades en la cuenta de AWS.
Solución Personalizada para Intentos de Inicio de Sesión Fallidos: Utilizando AWS Lambda, Amazon EventBridge y Amazon DynamoDB para el control de acceso.
Además del rediseño técnico, Greenn contrató los Servicios Gestionados (Managed Services) de CloudDog. Esta capa de servicio garantiza que la nueva arquitectura de seguridad y cumplimiento sea monitoreada 24/7, asegurando que los controles de PCI DSS permanezcan activos y eficaces. Con el soporte continuo, CloudDog realiza la gestión de vulnerabilidades, el monitoreo de amenazas y la gobernanza del entorno de AWS, permitiendo que Greenn se enfoque en la expansión de sus operaciones financieras con total tranquilidad.
Arquitectura
Los principales servicios de AWS utilizados fueron:
Resultados
La alianza entre Greenn y CloudDog permitió que Greenn alcanzara la certificación PCI DSS en menos de seis meses, superando sus expectativas. Este logro resultó en beneficios significativos:
-
Habilitación como Subadquirente: Greenn pudo convertirse en subadquirente en 2024.
-
Mejores Tasas y Mayor Seguridad: Capacidad de ofrecer tasas de interés más competitivas y garantías de seguridad mejoradas para sus clientes.
-
Contratos con Grandes Marcas: Firmó contratos con grandes marcas de tarjetas de crédito en Brasil.
-
Seguridad Mejorada: Mejora sustancial en la arquitectura de seguridad, la gestión de acceso y la auditoría, con muchas implementaciones realizadas de forma nativa en el entorno de AWS.
Greenn ahora planea migrar otros flujos de trabajo al mismo entorno de AWS seguro y optimizado, consolidando aún más su infraestructura en la nube.