
Segurança na Nuvem Não é 1 Controle, São Camadas que se Somam
Quando alguém no seu time pergunta “a nossa conta AWS está segura?”, a resposta raramente é sim ou não. Segurança na nuvem não é um único botão para ligar, é um conjunto de camadas, cada uma cobrindo um risco diferente. A sua empresa pode ter uma camada muito bem configurada, como a de identidade, e outra com uma lacuna grande, como a de rede, sem que ninguém perceba, porque quem olhou para o problema só olhou para uma parte dele.
As 5 Camadas, uma por uma
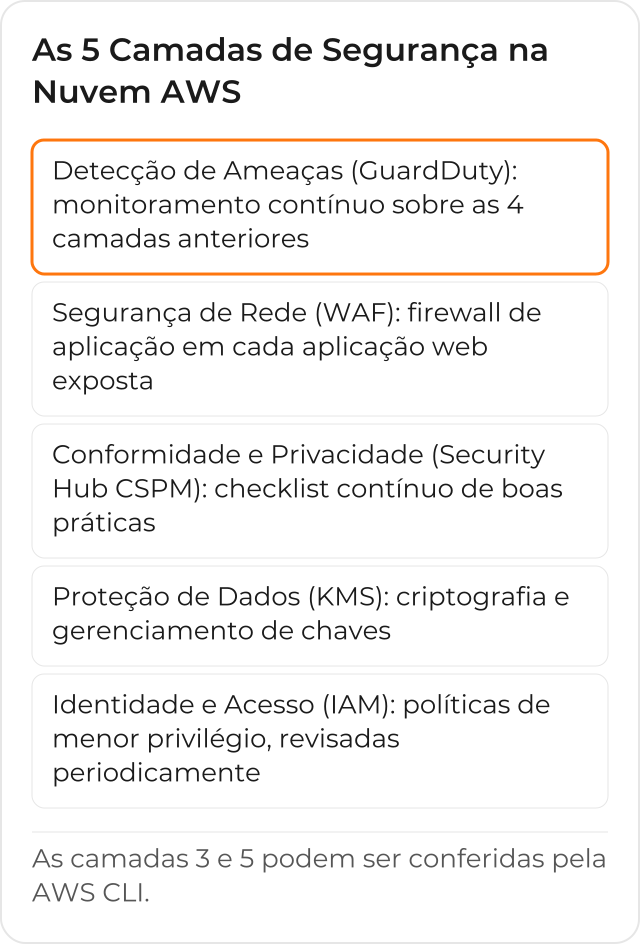
Pensar a segurança da sua conta AWS por essas 5 camadas ajuda a evitar o erro de tratar segurança como um projeto que termina, em vez de um conjunto de controles que precisa continuar funcionando depois que o projeto inicial acabou.
1. Identidade e Acesso (IAM)
A primeira camada é quem pode fazer o quê. As boas práticas de segurança do IAM recomendam políticas de menor privilégio, revisadas periodicamente, que restringem o acesso aos dados a quem realmente precisa deles, entre funcionários, clientes e contratados autorizados, sem conceder mais permissão do que a tarefa exige. É uma camada que acumula permissão esquecida ao longo do tempo, conforme pessoas trocam de função sem que o acesso antigo seja revisado.
2. Proteção de Dados (KMS)
A segunda camada entra em cena quando a primeira falha: criptografia e gerenciamento de chaves protegem os dados mesmo que alguém consiga um acesso que não deveria ter. O AWS Key Management Service centraliza a criação, o controle de acesso e a rotação dessas chaves; já ligar a criptografia em cada recurso, como um bucket do S3 ou um volume do EBS, é configuração do próprio serviço, que passa a usar as chaves geridas pelo KMS.
3. Conformidade e Privacidade (Security Hub CSPM)
A terceira camada dá uma visão contínua do status de conformidade da conta AWS, com verificações automatizadas contra padrões de segurança e de conformidade, como CIS, PCI DSS e NIST. O AWS Security Hub CSPM reúne esses achados num lugar só, em vez de a empresa precisar consultar cada serviço de segurança separadamente para montar esse retrato. Esses achados do CSPM, junto com os de outros serviços de segurança, alimentam o AWS Security Hub unificado, que prioriza os riscos mais críticos.
4. Segurança de Rede (WAF)
A quarta camada protege cada ponto de acesso exposto da infraestrutura: um firewall de aplicação (AWS WAF) e políticas de rede ajustadas filtram tráfego malicioso antes que ele chegue à aplicação. É a camada mais visível de fora, porque é a primeira que um ataque externo encontra, mas sozinha ela não resolve o que acontece depois que uma requisição já passou pelo firewall.
5. Detecção de Ameaças (GuardDuty)
A quinta camada é o monitoramento contínuo que transforma as 4 anteriores em vigilância, não só configuração pontual. O Amazon GuardDuty analisa fontes de dados como os eventos de gerenciamento do CloudTrail, os VPC Flow Logs e os logs de DNS, usando inteligência de ameaças e modelos de machine learning para identificar atividade suspeita, como credenciais comprometidas ou mineração de criptomoeda não autorizada numa instância EC2.
De Quem é a Responsabilidade: da AWS ou da Sua Empresa
Nenhuma das 5 camadas é responsabilidade só da AWS ou só da sua empresa. O modelo de responsabilidade compartilhada divide o trabalho: a AWS protege a infraestrutura de hardware, software, rede e instalações que roda todos os serviços da nuvem, e a sua empresa é responsável pela configuração que depende do serviço escolhido. Numa instância Amazon EC2, por exemplo, a empresa gerencia o sistema operacional convidado, as atualizações de segurança e o firewall da instância (o security group); já num serviço mais abstrato, como o Amazon S3, a AWS cuida da infraestrutura e do sistema operacional por baixo, e a empresa cuida de quem pode ler e escrever cada objeto.
O mesmo modelo também descreve controles mistos, em que a AWS e a empresa cuidam de partes diferentes da mesma responsabilidade: no gerenciamento de patches, a AWS corrige falhas na infraestrutura, mas a empresa corrige o sistema operacional convidado e as aplicações que roda sobre ele; na configuração, a AWS mantém os dispositivos de infraestrutura, e a empresa configura o próprio sistema operacional, banco de dados e aplicação. Saber em qual das 3 categorias, a cargo só da AWS, mista ou só da empresa, cada uma das 5 camadas se encaixa evita o erro de supor que a AWS já cuidou de algo que, na prática, ficou sob responsabilidade do time interno.
Como Conferir se o GuardDuty e o Security Hub CSPM Já Estão Ligados
Antes de assumir que as camadas 3 e 5 já estão cobertas, vale conferir. Os 2 comandos abaixo, da AWS CLI, devolvem o status de cada serviço na conta, sem alterar nada:
aws guardduty list-detectors
aws securityhub describe-hub
O primeiro lista o identificador do detector do GuardDuty na região, se existir um; o segundo devolve o ARN do Security Hub CSPM quando ele já está habilitado na conta, ou um erro informando que o serviço ainda não foi ativado. Um time de infraestrutura pode rodar os 2 em cada região que a empresa usa, para mapear rapidamente onde a camada 3 e a camada 5 ainda não existem.
Por Que o Pilar de Segurança do Well-Architected Trata Isso como Processo
O pilar de Segurança do AWS Well-Architected Framework não descreve segurança como uma lista de caixinhas marcadas uma vez: descreve boas práticas de design, entrega e manutenção contínua de workloads seguros. É por isso que uma avaliação de segurança não é um relatório que a empresa lê uma vez e arquiva, é um retrato do momento, que volta a precisar de revisão conforme a infraestrutura muda.
Uma Lacuna que Vale Conferir
Em contas AWS com mais de uma conta dentro da organização, pode haver uma lacuna: a camada 5 (GuardDuty) cobre a primeira conta, criada no início do projeto, mas as contas que vieram depois, de um time novo ou de uma aquisição, ficam de fora até alguém auditar a lista completa de contas e comparar com o status do GuardDuty em cada uma. A mesma auditoria vale para a camada 3: o Security Hub CSPM habilitado numa conta só não cobre as demais. Os 2 comandos da seção “Como Conferir se o GuardDuty e o Security Hub CSPM Já Estão Ligados”, rodados conta a conta e região a região, são a forma mais rápida de confirmar isso, em vez de supor que a configuração inicial já cobre a organização inteira.
Como Saber se a Sua Empresa Está Cobrindo as 5
Um diagnóstico de segurança avalia a postura atual nas 5 camadas e aponta onde focar primeiro, antes de qualquer investimento maior em ferramenta nova. Veja como funciona o Diagnóstico de Segurança da CloudDog, como no case “Fortalecendo a Segurança e a Governança na Nuvem para Serviços Financeiros”, de um cliente do setor financeiro.
