
Seguridad en la Nube No Es 1 Control, Son Capas que se Suman
Cuando alguien en su equipo pregunta “¿nuestra cuenta AWS está segura?”, la respuesta rara vez es sí o no. La seguridad en la nube no es un único botón para encender, es un conjunto de capas, cada una cubriendo un riesgo diferente. Su empresa puede tener una capa muy bien configurada, como la de identidad, y otra con una brecha grande, como la de red, sin que nadie lo note, porque quien miró el problema solo miró una parte de él.
Las 5 Capas, una por una
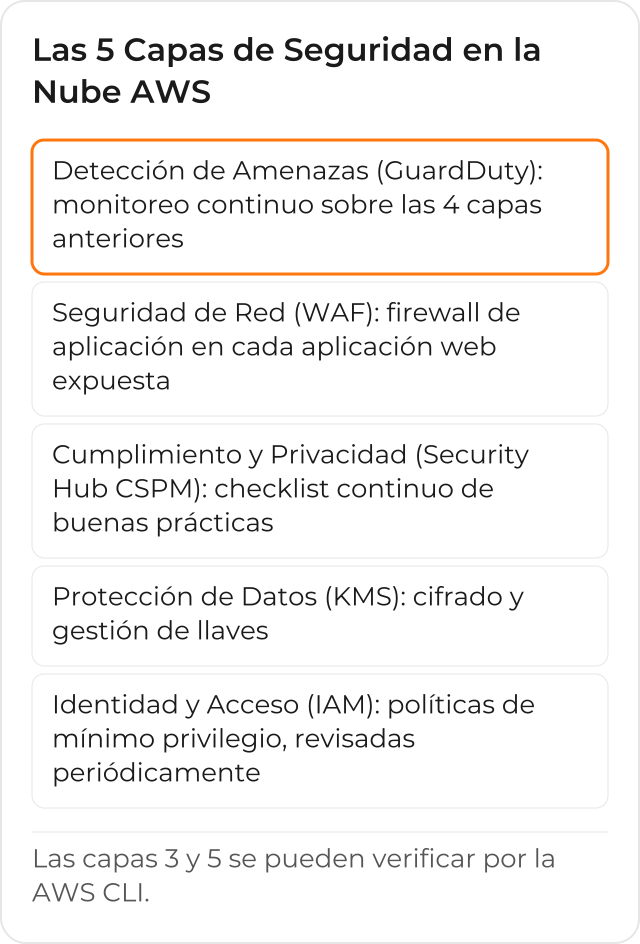
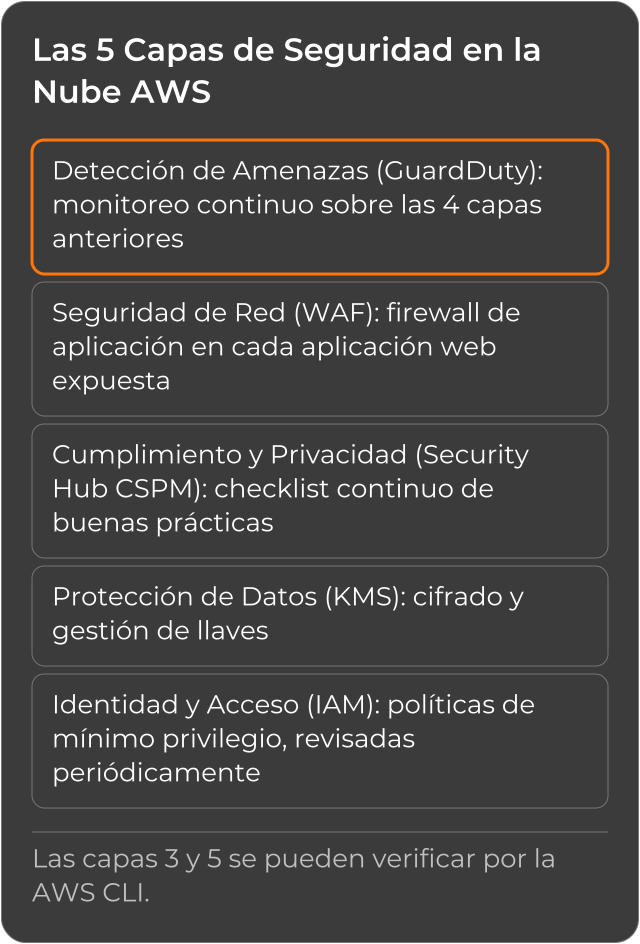
Pensar la seguridad de su cuenta AWS por estas 5 capas ayuda a evitar el error de tratar la seguridad como un proyecto que termina, en vez de un conjunto de controles que necesita seguir funcionando después de que el proyecto inicial terminó.
1. Identidad y Acceso (IAM)
La primera capa es quién puede hacer qué. Las buenas prácticas de seguridad del IAM recomiendan políticas de mínimo privilegio, revisadas periódicamente, que restringen el acceso a los datos a quien realmente los necesita, entre empleados, clientes y contratistas autorizados, sin conceder más permiso del que la tarea exige. Es una capa que acumula permisos olvidados con el tiempo, a medida que las personas cambian de función sin que el acceso anterior sea revisado.
2. Protección de Datos (KMS)
La segunda capa entra en escena cuando la primera falla: el cifrado y la gestión de llaves protegen los datos aunque alguien consiga un acceso que no debería tener. El AWS Key Management Service centraliza la creación, el control de acceso y la rotación de esas llaves; ya activar el cifrado en cada recurso, como un bucket de S3 o un volumen de EBS, es configuración del propio servicio, que pasa a usar las llaves que el KMS gestiona.
3. Cumplimiento y Privacidad (Security Hub CSPM)
La tercera capa da una visión continua del estado de cumplimiento de la cuenta AWS, con verificaciones automatizadas contra estándares de seguridad y de cumplimiento, como CIS, PCI DSS y NIST. El AWS Security Hub CSPM reúne esos hallazgos en un solo lugar, en vez de que la empresa necesite consultar cada servicio de seguridad por separado para armar ese retrato. Esos hallazgos del CSPM, junto con los de otros servicios de seguridad, alimentan el AWS Security Hub unificado, que prioriza los riesgos más críticos.
4. Seguridad de Red (WAF)
La cuarta capa protege cada punto de acceso expuesto de la infraestructura: un firewall de aplicación (AWS WAF) y políticas de red ajustadas filtran el tráfico malicioso antes de que llegue a la aplicación. Es la capa más visible desde afuera, porque es la primera que encuentra un ataque externo, pero sola no resuelve lo que pasa después de que una solicitud ya pasó por el firewall.
5. Detección de Amenazas (GuardDuty)
La quinta capa es el monitoreo continuo que transforma las 4 capas anteriores en vigilancia, no solo configuración puntual. El Amazon GuardDuty analiza fuentes de datos como los eventos de gestión del CloudTrail, los VPC Flow Logs y los logs de DNS, usando inteligencia de amenazas y modelos de machine learning para identificar actividad sospechosa, como credenciales comprometidas o minería de criptomoneda no autorizada en una instancia EC2.
De Quién Es la Responsabilidad: de AWS o de Su Empresa
Ninguna de las 5 capas es responsabilidad solo de AWS o solo de su empresa. El modelo de responsabilidad compartida divide el trabajo: AWS protege la infraestructura de hardware, software, red e instalaciones que corre todos los servicios de la nube, y su empresa es responsable de la configuración que depende del servicio elegido. En una instancia Amazon EC2, por ejemplo, la empresa gestiona el sistema operativo invitado, las actualizaciones de seguridad y el firewall de la instancia (el security group); ya en un servicio más abstracto, como el Amazon S3, AWS se encarga de la infraestructura y del sistema operativo por debajo, y la empresa se encarga de quién puede leer y escribir cada objeto.
El mismo modelo también describe controles mixtos, en los que AWS y la empresa cuidan partes diferentes de la misma responsabilidad: en la gestión de parches, AWS corrige fallas en la infraestructura, pero la empresa corrige el sistema operativo invitado y las aplicaciones que corren sobre él; en la configuración, AWS mantiene los dispositivos de infraestructura, y la empresa configura su propio sistema operativo, base de datos y aplicación. Saber en cuál de las 3 categorías, solo AWS, mixta o solo la empresa, encaja cada una de las 5 capas evita el error de suponer que AWS ya se encargó de algo que, en la práctica, quedó bajo responsabilidad del equipo interno.
Cómo Verificar si GuardDuty y Security Hub CSPM Ya Están Encendidos
Antes de suponer que las capas 3 y 5 ya están cubiertas, vale la pena verificar. Los 2 comandos de abajo, de la AWS CLI, devuelven el estado de cada servicio en la cuenta, sin cambiar nada:
aws guardduty list-detectors
aws securityhub describe-hub
El primero lista el identificador del detector de GuardDuty en la región, si existe uno; el segundo devuelve el ARN de Security Hub CSPM cuando ya está habilitado en la cuenta, o un error que informa que el servicio todavía no fue activado. Un equipo de infraestructura puede correr los 2 en cada región que la empresa usa, para mapear rápidamente dónde la capa 3 y la capa 5 todavía no existen.
Por Qué el Pilar de Seguridad del Well-Architected Trata Esto como Proceso
El pilar de Seguridad del AWS Well-Architected Framework no describe la seguridad como una lista de casillas marcadas una vez: describe buenas prácticas de diseño, entrega y mantenimiento continuo de workloads seguros. Por eso una evaluación de seguridad no es un informe que la empresa lee una vez y archiva, es un retrato del momento, que vuelve a necesitar revisión a medida que la infraestructura cambia.
Una Brecha que Vale la Pena Verificar
En cuentas AWS con más de una cuenta dentro de la organización, puede haber una brecha: la capa 5 (GuardDuty) cubre la primera cuenta, creada al inicio del proyecto, pero las cuentas que llegaron después, de un equipo nuevo o de una adquisición, terminan afuera hasta que alguien audita la lista completa de cuentas y la compara con el estado del GuardDuty en cada una. La misma auditoría vale para la capa 3: el Security Hub CSPM habilitado en una sola cuenta no cubre las demás. Los 2 comandos de la sección “Cómo Verificar si GuardDuty y Security Hub CSPM Ya Están Encendidos”, ejecutados cuenta por cuenta y región por región, son la forma más rápida de confirmar esto, en vez de suponer que la configuración inicial ya cubre toda la organización.
Cómo Saber si Su Empresa Está Cubriendo las 5
Un diagnóstico de seguridad evalúa la postura actual en las 5 capas y señala dónde enfocarse primero, antes de cualquier inversión mayor en una herramienta nueva. Vea cómo funciona el Diagnóstico de Seguridad de CloudDog, como en el case “Fortaleciendo la Seguridad y la Gobernanza en la Nube para Servicios Financieros”, de un cliente del sector financiero.
