
Testar Sozinho e Adotar na Empresa São 2 Momentos Diferentes
Um desenvolvedor do seu time pode abrir uma conta pessoal e testar o Kiro sem pedir permissão a ninguém. Isso resolve para uma pessoa avaliando a ferramenta, mas não escala para o time inteiro: sem uma integração formal com a conta AWS da empresa, cada desenvolvedor paga por fora, com o próprio cartão, e ninguém no time de infraestrutura tem visão de quem está usando o quê. Adotar o Kiro para a empresa resolve justamente esse ponto, porque a assinatura passa a ser gerenciada pela conta AWS, com login pelo IAM Identity Center ou pelo provedor de identidade que a empresa já usa, como Okta ou Microsoft Entra ID, em vez de cada pessoa abrir uma conta própria.
O Caminho Completo da Integração
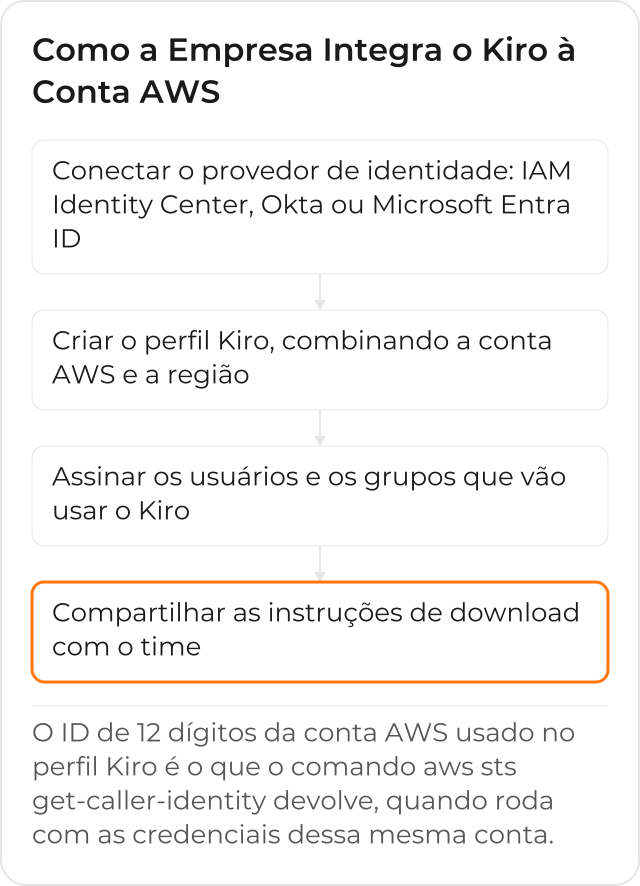
A documentação oficial do Kiro para administradores descreve a integração na ordem abaixo, começando pelo provedor de identidade: sem ele conectado, não há como escolher quem do time recebe acesso.
Passo 1: Conectar o Provedor de Identidade
O primeiro passo é conectar o Kiro a um provedor de identidade, de 2 formas possíveis, segundo a documentação do Kiro sobre provedores de identidade: pelo AWS IAM Identity Center, adicionando os usuários diretamente no diretório dele ou ligando-o a um provedor externo; ou conectando diretamente ao Kiro um provedor externo que a empresa já usa, como Okta ou Microsoft Entra ID, sem passar pelo IAM Identity Center. Esse provedor de identidade, numa opção ou na outra, é quem decide quem existe como usuário, antes de qualquer assinatura do Kiro entrar em cena.
Passo 2: Criar o Perfil Kiro na Conta AWS
Com o provedor de identidade conectado, o passo seguinte é criar um perfil Kiro dentro do console da AWS. Um perfil Kiro corresponde à combinação de uma conta AWS, de gerenciamento ou membro, com a região dessa conta: a empresa só pode ter um perfil por conta em cada região, e é dentro desse perfil que as assinaturas do time inteiro são configuradas.
Qual Conta e Qual Região Escolher
A conta AWS do perfil pode ser a conta de gerenciamento de uma organização ou uma conta membro, e a escolha costuma seguir a mesma lógica que a empresa já aplica a outros serviços: uma conta dedicada à plataforma ou ao time que vai administrar o Kiro, em vez de misturar a configuração com a conta de produção de uma aplicação. A região importa por um motivo concreto, segundo a documentação de conceitos do Kiro: é nela que os dados do perfil ficam guardados, enquanto as identidades e as assinaturas, quando a empresa usa o IAM Identity Center, ficam na região da instância conectada, que pode ser diferente, se a empresa optou por regiões separadas para cada coisa.
Passo 3: Assinar os Usuários e os Grupos
Depois de criado o perfil, chega a hora de assinar quem vai usar o Kiro: usuários individuais ou grupos inteiros do diretório conectado no passo 1, seja o IAM Identity Center ou o provedor externo ligado direto. A assinatura segue esse mesmo diretório, então adicionar ou remover alguém do acesso ao Kiro é uma questão de gerenciar o grupo certo, não de abrir um cadastro separado numa ferramenta de terceiro.
Passo 4: Compartilhar as Instruções de Acesso
Com os usuários assinados, o último passo é avisar o time: cada pessoa baixa o Kiro IDE ou o Kiro CLI pela página oficial de downloads e entra com a própria credencial do provedor de identidade da empresa, sem precisar criar uma conta pessoal nova.
Onde Encontrar o ID da Conta AWS que o Perfil Vai Usar
O perfil Kiro fica na conta em que o administrador entrou no console da AWS para criá-lo,
segundo a documentação oficial do Kiro para
administradores, e vale confirmar o ID dessa
conta antes de seguir. Quando a instância do IAM Identity Center usa uma chave do AWS KMS gerenciada
pelo cliente, a política da chave pede o <your-account-id> da conta dona do Identity Store,
segundo a documentação do Kiro para esse
provedor. A forma mais
direta de conseguir esse número, com as credenciais certas carregadas na máquina do administrador,
é pela AWS CLI:
aws sts get-caller-identity --query Account --output textEsse comando está documentado pela própria AWS, na página sobre como encontrar o ID da conta
AWS: ele
devolve a conta das credenciais em uso, então só mostra o ID da conta do perfil Kiro quando roda
com as credenciais da conta onde esse perfil foi criado. Com um perfil nomeado da AWS CLI, basta
acrescentar --profile <nome-do-perfil> ao final do comando.
O Papel do IAM Identity Center
A integração pelo IAM Identity Center tem 3 pré-requisitos, segundo a documentação do Kiro para esse provedor: uma instância do IAM Identity Center já criada, numa região suportada pelo Kiro, e permissão de administrador na AWS e, quando houver um provedor externo conectado, também nele. Depois que o perfil é criado, 2 detalhes valem a pena conferir: quando um usuário novo entra num grupo já assinado, o acesso dele ao Kiro pode levar até 24 horas para valer; e, se a instância do IAM Identity Center usa uma chave do AWS KMS gerenciada pelo cliente, a política dessa chave precisa liberar o Kiro antes da assinatura funcionar.
Quem Já Usa o Amazon Q Developer Tem um Atalho
Para a empresa que já administrava assinaturas do Amazon Q Developer Pro, a transição para o Kiro tem um atalho direto: o console do Amazon Q Developer passa a ser o console do Kiro, com a mesma funcionalidade por baixo. O administrador não recria a configuração do zero, porque gerencia as assinaturas pelo console do Kiro, que é o console do Amazon Q Developer renomeado, enquanto o time atualiza a extensão e a CLI para a versão renomeada.
O Papel de um Parceiro Certificado nesse Processo
A CloudDog, Advanced Partner AWS, segue um método de adoção em 4 passos nesse tipo de integração: diagnóstico inicial do time, configuração e integração com a conta AWS (incluindo o provedor de identidade), capacitação do time de desenvolvimento e onboarding assistido, com acompanhamento contínuo depois que o primeiro grupo já está usando o Kiro no dia a dia. É o mesmo método usado para outras integrações de serviço na conta AWS do cliente, adaptado ao que o Kiro pede em cada um dos 4 passos acima. Na prática, a diferença entre uma integração conduzida por um parceiro certificado e uma feita sem apoio aparece justamente no passo 1: um erro de configuração do provedor de identidade ali atrasa todos os passos seguintes, porque nenhuma assinatura funciona antes do provedor estar certo.
Como Fica o Dia a Dia do Time de TI Depois da Integração
Depois que a integração está pronta, adicionar ou remover alguém do acesso ao Kiro deixa de ser uma tarefa separada: segue o mesmo fluxo de identidade que o time de TI já usa para os outros serviços da AWS. Quem sai da empresa perde o acesso pelo mesmo desligamento no provedor de identidade, sem uma lista de licenças à parte para lembrar de atualizar, e quem entra recebe o Kiro do mesmo jeito que recebe qualquer outro acesso corporativo, dentro do processo que o time já segue.
Conheça o Amazon Kiro e como a CloudDog implanta o Kiro no seu time com governança na sua conta AWS.
