
Probar Solo y Adoptar en la Empresa Son 2 Momentos Diferentes
Un desarrollador de su equipo puede abrir una cuenta personal y probar el Kiro sin pedir permiso a nadie. Eso resuelve para una persona evaluando la herramienta, pero no escala para todo el equipo: sin una integración formal con la cuenta AWS de la empresa, cada desarrollador paga por fuera, con su propia tarjeta, y nadie en el equipo de infraestructura tiene visibilidad de quién está usando qué. Adoptar el Kiro para la empresa resuelve justamente ese punto, porque la suscripción pasa a ser gestionada por la cuenta AWS, con inicio de sesión por el IAM Identity Center o el proveedor de identidad que la empresa ya usa, como Okta o Microsoft Entra ID, en vez de que cada persona abra una cuenta propia.
El Camino Completo de la Integración
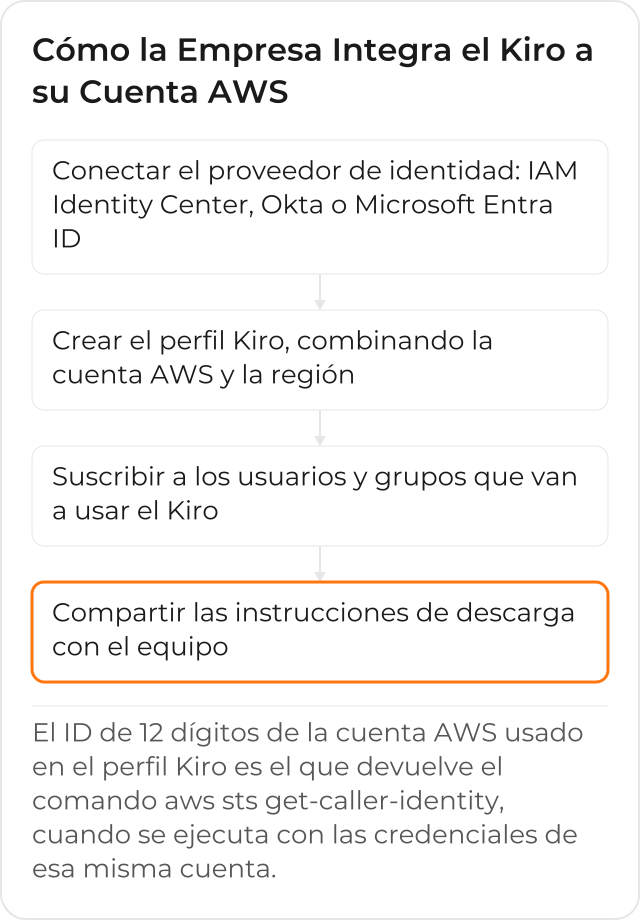
La documentación oficial del Kiro para administradores describe la integración en el orden de abajo, empezando por el proveedor de identidad: sin él conectado, no hay forma de elegir quién del equipo recibe acceso.
Paso 1: Conectar el Proveedor de Identidad
El primer paso es conectar el Kiro a un proveedor de identidad, de 2 formas posibles, según la documentación del Kiro sobre proveedores de identidad: por el AWS IAM Identity Center, agregando los usuarios directamente en su directorio o conectándolo a un proveedor externo; o conectando directamente al Kiro un proveedor externo que la empresa ya usa, como Okta o Microsoft Entra ID, sin pasar por el IAM Identity Center. Ese proveedor de identidad, en cualquiera de las 2 opciones, es quien decide quién existe como usuario, antes de que cualquier suscripción del Kiro entre en escena.
Paso 2: Crear el Perfil Kiro en la Cuenta AWS
Con el proveedor de identidad conectado, el siguiente paso es crear un perfil Kiro dentro de la consola de AWS. Un perfil Kiro corresponde a la combinación de una cuenta AWS, de gestión o miembro, con la región de esa cuenta: la empresa solo puede tener un perfil por cuenta en cada región, y es dentro de ese perfil que las suscripciones de todo el equipo se configuran.
Qué Cuenta y Qué Región Elegir
La cuenta AWS del perfil puede ser la cuenta de gestión de una organización o una cuenta miembro, y la elección suele seguir la misma lógica que la empresa ya aplica a otros servicios: una cuenta dedicada a la plataforma o al equipo que va a administrar el Kiro, en vez de mezclar la configuración con la cuenta de producción de una aplicación. La región importa por un motivo concreto, según la documentación de conceptos del Kiro: es en ella donde quedan guardados los datos del perfil, mientras que las identidades y las suscripciones, cuando la empresa usa el IAM Identity Center, quedan en la región de la instancia conectada, que puede ser diferente, si la empresa optó por regiones separadas para cada cosa.
Paso 3: Suscribir a los Usuarios y a los Grupos
Después de creado el perfil, llega la hora de suscribir a quién va a usar el Kiro: usuarios individuales o grupos enteros del directorio conectado en el paso 1, sea el IAM Identity Center o el proveedor externo conectado directo. La suscripción sigue ese mismo directorio, así que agregar o quitar a alguien del acceso al Kiro es una cuestión de gestionar el grupo correcto, no de abrir un registro separado en una herramienta de terceros.
Paso 4: Compartir las Instrucciones de Acceso
Con los usuarios suscritos, el último paso es avisar al equipo: cada persona descarga el Kiro IDE o el Kiro CLI desde la página oficial de descargas e inicia sesión con su propia credencial del proveedor de identidad de la empresa, sin necesidad de crear una cuenta personal nueva.
Dónde Encontrar el ID de la Cuenta AWS que el Perfil Va a Usar
El perfil Kiro queda en la cuenta en la que el administrador inició sesión en la consola de AWS
para crearlo, según la documentación oficial del Kiro para
administradores, y vale la pena confirmar el
ID de esa cuenta antes de seguir. Cuando la instancia del IAM Identity Center usa una llave de AWS KMS
gestionada por el cliente, la política de la llave pide el <your-account-id> de la cuenta dueña
del Identity Store, según la documentación del Kiro para ese
proveedor. La forma más
directa de conseguir ese número, con las credenciales correctas cargadas en la máquina del
administrador, es por la AWS CLI:
aws sts get-caller-identity --query Account --output textEse comando está documentado por la propia AWS, en la página sobre cómo encontrar el ID de la
cuenta AWS:
devuelve la cuenta de las credenciales en uso, así que solo muestra el ID de la cuenta del perfil
Kiro cuando se ejecuta con las credenciales de la cuenta donde se creó ese perfil. Con un perfil
nombrado de
la AWS CLI, basta agregar --profile <nombre-del-perfil> al final del comando.
El Papel del IAM Identity Center
La integración por el IAM Identity Center tiene 3 prerrequisitos, según la documentación del Kiro para ese proveedor: una instancia del IAM Identity Center ya creada, en una región que el Kiro admite, y permiso de administrador en AWS y, cuando haya un proveedor externo conectado, también en él. Después de creado el perfil, vale la pena revisar 2 detalles: cuando un usuario nuevo entra a un grupo que ya está suscrito, su acceso al Kiro puede tardar hasta 24 horas en valer; y, si la instancia del IAM Identity Center usa una llave de AWS KMS gestionada por el cliente, la política de esa llave necesita habilitar al Kiro antes de que la suscripción funcione.
Quién Ya Usa el Amazon Q Developer Tiene un Atajo
Para la empresa que ya administraba suscripciones del Amazon Q Developer Pro, la transición al Kiro tiene un atajo directo: la consola del Amazon Q Developer pasa a ser la consola del Kiro, con la misma funcionalidad por debajo. El administrador no recrea la configuración desde cero, porque gestiona las suscripciones por la consola del Kiro, que es la consola del Amazon Q Developer renombrada, mientras el equipo actualiza la extensión y la CLI a la versión renombrada.
El Papel de un Socio Certificado en este Proceso
CloudDog, Advanced Partner de AWS, sigue un método de adopción en 4 pasos en este tipo de integración: diagnóstico inicial del equipo, configuración e integración con la cuenta AWS (incluyendo el proveedor de identidad), capacitación del equipo de desarrollo y onboarding asistido, con acompañamiento continuo después de que el primer grupo ya está usando el Kiro en el día a día. Es el mismo método usado para otras integraciones de servicio en la cuenta AWS del cliente, adaptado a lo que el Kiro pide en cada uno de los 4 pasos anteriores. En la práctica, la diferencia entre una integración conducida por un socio certificado y una hecha sin apoyo aparece justamente en el paso 1: un error de configuración del proveedor de identidad ahí atrasa todos los pasos siguientes, porque ninguna suscripción funciona antes de que el proveedor esté bien configurado.
Cómo Queda el Día a Día del Equipo de TI Después de la Integración
Después de que la integración está lista, agregar o quitar a alguien del acceso al Kiro deja de ser una tarea separada: sigue el mismo flujo de identidad que el equipo de TI ya usa para los otros servicios de AWS. Quien sale de la empresa pierde el acceso por el mismo desvinculo en el proveedor de identidad, sin una lista de licencias aparte para recordar actualizar, y quien entra recibe el Kiro de la misma forma que recibe cualquier otro acceso corporativo, dentro del proceso que el equipo ya sigue.
Conozca el Amazon Kiro y cómo CloudDog implementa el Kiro en su equipo con gobernanza en su cuenta AWS.
