
O Seu Armazenamento Local Está Cheio, mas a Aplicação Não Pode Simplesmente Mudar de Lugar
Toda empresa que já rodou por tempo suficiente numa infraestrutura local chega nesse ponto: o armazenamento está perto do limite, mas a aplicação que depende dele não foi escrita para acessar um objeto na nuvem, foi escrita para ler um compartilhamento de arquivos ou um volume em bloco, do jeito que sempre fez. Trocar a aplicação para falar diretamente com um serviço de armazenamento na AWS seria uma reescrita inteira, só para resolver um problema de espaço.
O AWS Storage Gateway existe exatamente para esse caso: ele estende o armazenamento local para a AWS sem exigir que nada na aplicação mude. Os sistemas locais continuam acessando os dados da mesma forma que sempre acessaram, enquanto parte ou todo o armazenamento passa a viver na nuvem, por baixo do que a aplicação vê.
O Que É o AWS Storage Gateway
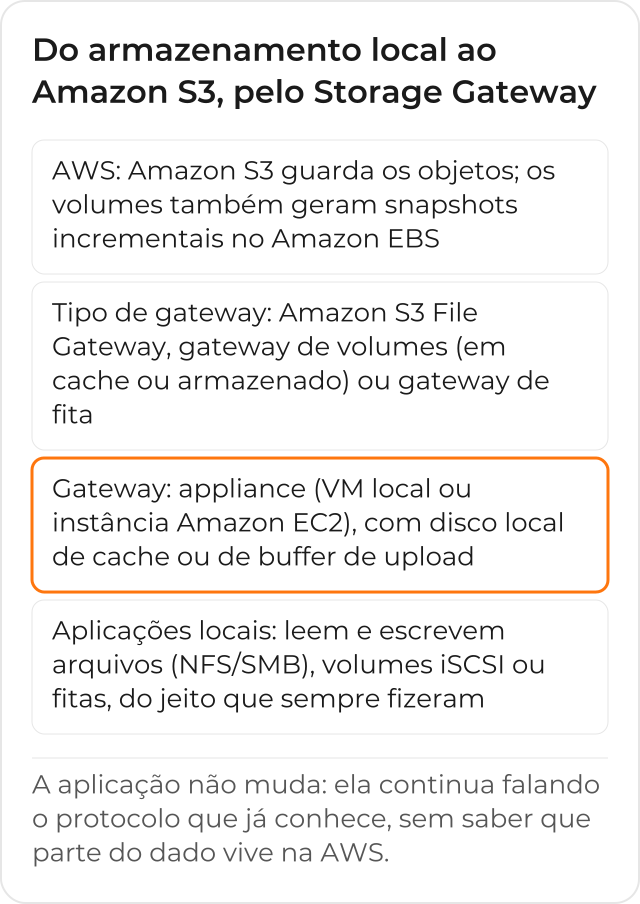
A ideia central é a mesma nas 3 variantes do serviço: um appliance roda perto da aplicação, falando o protocolo que ela já conhece (um compartilhamento de arquivos, um volume iSCSI, uma biblioteca de fitas de backup), e por baixo desse appliance os dados são enviados para a AWS, guardados como objetos no Amazon S3 ou como snapshots incrementais do Amazon EBS.
Amazon S3 File Gateway
O Amazon S3 File Gateway expõe um compartilhamento de arquivos, NFS ou SMB, que as aplicações da empresa já conhecem, mas guarda os arquivos como objetos no Amazon S3 por baixo. É a escolha de quem já usa um file server ou um NAS e quer estender a capacidade disponível sem mudar como as aplicações leem e escrevem arquivos. (Existe também o Amazon FSx File Gateway, voltado a compartilhamentos Windows, mas ele não está mais disponível para clientes novos; quem já usa continua normalmente.)
Gateway de Volumes
O gateway de volumes apresenta volumes de armazenamento em bloco para os servidores locais, conectados como dispositivos iSCSI, em 2 modos. No modo em cache, o dado principal fica no Amazon S3 e só o mais acessado é guardado localmente, para acesso rápido sem precisar manter tudo on-premises; cada volume pode ter até 32 TiB, com até 32 volumes por gateway. No modo armazenado, o dado completo fica on-premises e um backup incremental é enviado ao S3, guardado como snapshot do Amazon EBS; esse modo serve para quem precisa do dado completo local, com uma cópia de segurança na nuvem.
Em Cache ou Armazenado: Qual Modo Escolher
A escolha entre os 2 modos depende de onde o dado precisa estar quando a aplicação local lê ele de volta. No modo em cache, a leitura do dado recente é rápida porque ele ainda está no cache local, mas o dado completo só existe de fato no Amazon S3. No modo armazenado, o dado completo sempre está disponível on-premises, e o papel do S3 é guardar a cópia de segurança, não o dado principal.
Gateway de Fita (Tape Gateway)
O gateway de fita simula uma biblioteca de fitas físicas para o software de backup que a empresa já usa, mas grava os dados na AWS em vez de numa fita real. Serve para quem quer parar de comprar e gerenciar fitas físicas sem precisar trocar o processo de backup que já está em produção: o software de backup continua vendo “fitas”, só que elas vivem na nuvem.
Como Escolher entre os 3 Tipos
A escolha depende do que a empresa já tem hoje, não de qual tipo parece mais moderno. Se o cenário é um compartilhamento de arquivos, o caminho é o gateway de arquivos; se é armazenamento em bloco por iSCSI, é o gateway de volumes; se é um processo de backup baseado em fita, é o gateway de fita. Os 3 compartilham a mesma ideia de fundo: estender o armazenamento local para o S3 sem reescrever como as aplicações acessam os dados.
Uma empresa que mantém hoje um file server local para documentos e um processo de backup separado em fita, por exemplo, pode acabar usando 2 tipos ao mesmo tempo: o gateway de arquivos para o compartilhamento, e o gateway de fita para o backup, cada um resolvendo a parte do cenário que já existia antes, sem depender um do outro.
Onde o Gateway Roda
O appliance do Storage Gateway pode rodar como uma máquina virtual on-premises, em hipervisores como VMware, KVM, Microsoft Hyper-V ou Nutanix AHV, ou como uma instância Amazon EC2, quando o cenário pede o gateway já dentro da AWS, para cenários de disaster recovery ou espelhamento de dados, por exemplo. (Existiu também um appliance de hardware físico, mas a AWS deixou de oferecê-lo em 12 de maio de 2025; quem já tinha um continua com suporte até maio de 2028.) A escolha de onde rodar o appliance responde a uma pergunta diferente da escolha entre arquivo, volume ou fita, com uma exceção: o gateway de volumes em modo armazenado não roda numa instância Amazon EC2; na EC2 rodam o Amazon S3 File Gateway, o gateway de volumes em modo cache e o gateway de fita. Cada appliance ainda precisa de disco físico local reservado, numa função que muda com o tipo: cache no Amazon S3 File Gateway; cache e buffer de upload no gateway de fita e no gateway de volumes em modo cache; buffer de upload, além dos discos dos próprios volumes, no gateway de volumes em modo armazenado. Rodar o appliance numa instância EC2 costuma fazer sentido quando o objetivo é ter uma cópia secundária já dentro da AWS, pronta para disaster recovery, em vez de estender um ambiente on-premises que ainda precisa do próprio hardware local.
Como o Dado Viaja com Segurança até a AWS
No gateway de volumes em modo cache, o appliance guarda o que a aplicação escreve numa área de preparação local, o chamado buffer de upload, antes de enviar esse dado para a AWS por uma conexão SSL criptografada. No Amazon S3 File Gateway, o disco local funciona só como cache (no mínimo 150 GiB), guardando o dado que a aplicação já escreveu e que ainda vai subir para o S3, sem um buffer de upload separado. Nos 2 casos, o dado chega e fica guardado criptografado no Amazon S3, e o time local não precisa configurar essa criptografia separadamente: ela já faz parte do caminho entre o appliance e a AWS, em todos os tipos de gateway.
Monitorando a Saúde do Gateway
Depois que o gateway está ativado e configurado, o time de infraestrutura acompanha a saúde dele pelo Amazon CloudWatch Logs e por alarmes do CloudWatch, do mesmo jeito que monitoraria qualquer outro serviço na AWS: sem precisar entrar no appliance local a cada verificação de rotina para saber se ele está funcionando ou se o cache está perto do limite. O time também pode marcar o gateway com tags para identificá-lo entre os outros recursos da conta, do mesmo jeito que marcaria qualquer outro recurso da AWS.
Como Fica o Dia a Dia do Seu Time Depois de Estender o Armazenamento
Depois que o Storage Gateway certo está no ar, o time que mantinha o armazenamento local para de monitorar o espaço disponível como uma tarefa semanal: o crescimento passa a acontecer no lado da AWS, sem uma nova compra de hardware a cada vez que o limite se aproxima. E, porque nenhuma aplicação precisou ser reescrita para chegar até aí, a extensão para a nuvem não competiu com o resto do roadmap do time de TI por tempo de desenvolvimento.
Veja como a CloudDog implementa o AWS Storage Gateway para armazenamento híbrido e ilimitado.
