
Su Almacenamiento Local Está Lleno, pero la Aplicación No Puede Simplemente Cambiar de Lugar
Toda empresa que ya corrió el tiempo suficiente sobre una infraestructura local llega a este punto: el almacenamiento está cerca del límite, pero la aplicación que depende de él no fue escrita para acceder a un objeto en la nube, fue escrita para leer un recurso compartido de archivos o un volumen en bloque, como siempre lo hizo. Cambiar la aplicación para hablar directamente con un servicio de almacenamiento en AWS sería una reescritura entera, solo para resolver un problema de espacio.
El AWS Storage Gateway existe exactamente para ese caso: extiende el almacenamiento local hacia AWS sin exigir que nada en la aplicación cambie. Los sistemas locales siguen accediendo a los datos de la misma forma que siempre accedieron, mientras parte o todo el almacenamiento pasa a vivir en la nube, por debajo de lo que la aplicación ve.
Qué Es el AWS Storage Gateway
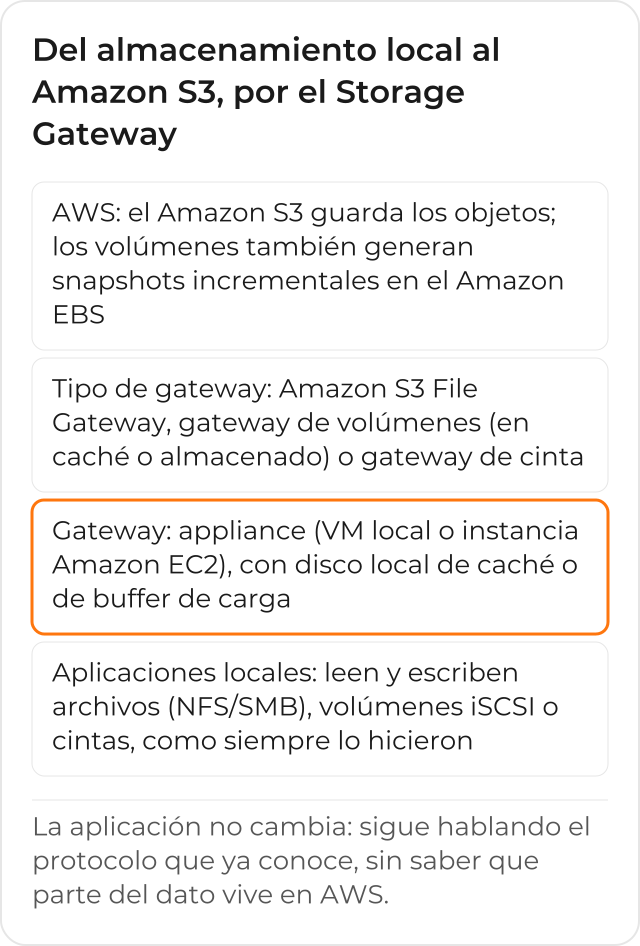
La idea central es la misma en las 3 variantes del servicio: un appliance corre cerca de la aplicación, hablando el protocolo que ya conoce (un recurso compartido de archivos, un volumen iSCSI, una biblioteca de cintas de backup), y por debajo de ese appliance los datos se envían a AWS, guardados como objetos en el Amazon S3 o como snapshots incrementales del Amazon EBS.
Amazon S3 File Gateway
El Amazon S3 File Gateway expone un recurso compartido de archivos, NFS o SMB, que las aplicaciones de la empresa ya conocen, pero guarda los archivos como objetos en el Amazon S3 por debajo. Es la elección de quien ya usa un file server o un NAS y quiere extender la capacidad disponible sin cambiar cómo las aplicaciones leen y escriben archivos. (Existe también el Amazon FSx File Gateway, orientado a recursos compartidos de Windows, pero ya no está disponible para clientes nuevos; quien ya lo usa sigue normalmente.)
Gateway de Volúmenes
El gateway de volúmenes presenta volúmenes de almacenamiento en bloque para los servidores locales, conectados como dispositivos iSCSI, en 2 modos. En modo en caché, el dato principal queda en el Amazon S3 y solo lo más accedido se guarda localmente, para acceso rápido sin tener que mantener todo on-premises; cada volumen puede tener hasta 32 TiB, con hasta 32 volúmenes por gateway. En modo almacenado, el dato completo queda on-premises y un backup incremental se envía al S3, guardado como snapshot del Amazon EBS; este modo sirve para quien necesita el dato completo local, con una copia de seguridad en la nube.
En Caché o Almacenado: Qué Modo Elegir
La elección entre los 2 modos depende de dónde necesita estar el dato cuando la aplicación local lo lee de vuelta. En modo en caché, la lectura del dato reciente es rápida porque todavía está en el caché local, pero el dato completo solo existe de verdad en el Amazon S3. En modo almacenado, el dato completo siempre está disponible on-premises, y el papel del S3 es guardar la copia de seguridad, no el dato principal.
Gateway de Cinta
El gateway de cinta simula una biblioteca de cintas físicas para el software de backup que la empresa ya usa, pero escribe los datos en AWS en lugar de en una cinta real. Sirve para quien quiere dejar de comprar y gestionar cintas físicas sin tener que cambiar el proceso de backup que ya está en producción: el software de backup sigue viendo “cintas”, solo que viven en la nube.
Cómo Elegir entre los 3 Tipos
La elección depende de lo que la empresa ya tiene hoy, no de cuál tipo parece más moderno. Si el escenario es un recurso compartido de archivos, el camino es el gateway de archivos; si es almacenamiento en bloque por iSCSI, es el gateway de volúmenes; si es un proceso de backup basado en cinta, es el gateway de cinta. Los 3 comparten la misma idea de fondo: extender el almacenamiento local al S3 sin reescribir cómo las aplicaciones acceden a los datos.
Una empresa que hoy mantiene un file server local para documentos y un proceso de backup separado en cinta, por ejemplo, puede terminar usando 2 tipos al mismo tiempo: el gateway de archivos para el recurso compartido, y el gateway de cinta para el backup, cada uno resolviendo la parte del escenario que ya existía antes, sin depender uno del otro.
Dónde Corre el Gateway
El appliance del Storage Gateway puede correr como una máquina virtual on-premises, en hipervisores como VMware, KVM, Microsoft Hyper-V o Nutanix AHV, o como una instancia Amazon EC2, cuando el escenario pide el gateway ya dentro de AWS, para escenarios de disaster recovery o espejado de datos, por ejemplo. (Existió también un appliance de hardware físico, pero AWS dejó de ofrecerlo el 12 de mayo de 2025; quien ya tenía uno sigue con soporte hasta mayo de 2028.) La elección de dónde correr el appliance responde a una pregunta diferente de la elección entre archivo, volumen o cinta, con una excepción: el gateway de volúmenes en modo almacenado no corre en una instancia Amazon EC2; en EC2 corren el Amazon S3 File Gateway, el gateway de volúmenes en modo caché y el gateway de cinta. Cada appliance todavía necesita disco físico local reservado, con una función que cambia según el tipo: caché en el Amazon S3 File Gateway; caché y buffer de carga en el gateway de cinta y en el gateway de volúmenes en modo caché; buffer de carga, además de los discos de los propios volúmenes, en el gateway de volúmenes en modo almacenado. Correr el appliance en una instancia EC2 suele tener sentido cuando el objetivo es tener una copia secundaria ya dentro de AWS, lista para disaster recovery, en vez de extender un entorno on-premises que todavía necesita su propio hardware local.
Cómo Viaja el Dato con Seguridad hasta AWS
En el modo en caché del gateway de volúmenes, el appliance guarda lo que la aplicación escribe en un área de preparación local, el llamado buffer de carga, antes de enviar ese dato a AWS por una conexión SSL cifrada. En el Amazon S3 File Gateway, el disco local funciona solo como caché (mínimo 150 GiB), guardando el dato que la aplicación ya escribió y que todavía va a subir al S3, sin un buffer de carga separado. En los 2 casos, el dato llega y queda guardado cifrado en el Amazon S3, y el equipo local no necesita configurar ese cifrado por separado: ya forma parte del camino entre el appliance y AWS, en todos los tipos de gateway.
Monitoreando la Salud del Gateway
Después de que el gateway está activado y configurado, el equipo de infraestructura sigue su salud por el Amazon CloudWatch Logs y por alarmas del CloudWatch, de la misma forma que monitorearía cualquier otro servicio en AWS: sin necesidad de entrar al appliance local en cada verificación de rutina para saber si está funcionando o si el caché está cerca del límite. El equipo también puede marcar el gateway con etiquetas para identificarlo entre los demás recursos de la cuenta, de la misma forma que marcaría cualquier otro recurso de AWS.
Cómo Queda el Día a Día de Su Equipo Después de Extender el Almacenamiento
Después de que el Storage Gateway correcto está en el aire, el equipo que mantenía el almacenamiento local deja de monitorear el espacio disponible como una tarea semanal: el crecimiento pasa a ocurrir del lado de AWS, sin una nueva compra de hardware cada vez que el límite se acerca. Y, como ninguna aplicación necesitó ser reescrita para llegar hasta ahí, la extensión hacia la nube no compitió con el resto del roadmap del equipo de TI por tiempo de desarrollo.
Vea cómo CloudDog implementa el AWS Storage Gateway para almacenamiento híbrido e ilimitado.
